生物识别 大规模设备接入时代的安全第一关
随着物联网、工业互联网和移动办公的迅猛发展,大量设备被接入网络——从智能传感器、摄像头到员工手机、平板,乃至各类边缘计算终端。网络边界空前模糊,传统基于密码和令牌的认证方式已难以应对日益复杂的安全挑战。在这一背景下,生物识别技术凭借其唯一性、随身性和难以伪造的特点,正成为把控网络安全的第一道关卡。
一、设备海量接入带来的认证困境
传统网络安全的假设是:用户通过单一入口登录,设备在可控范围内。但如今,一个企业网络可能同时接入成千上万的设备,每台设备都可能成为攻击的跳板。弱密码、密码复用、凭证泄露等问题屡见不鲜,而多因素认证虽然提升了安全性,却往往牺牲了用户体验。尤其对于无键盘的物联网设备,传统输入式认证并不适用。生物识别将认证主体从“你知道什么”转变为“你是谁”,天然契合设备泛在化的场景。
二、生物识别如何充当第一道关卡
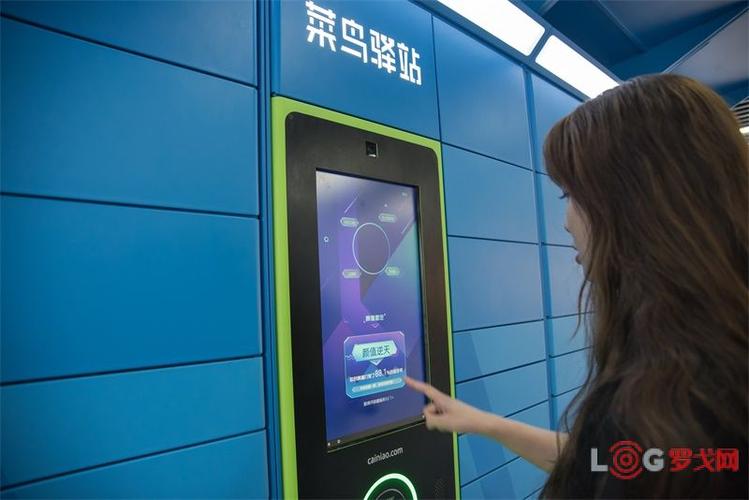
在设备接入网络的初始阶段,生物识别可以用于建立可信的设备-用户绑定关系。例如,用户指纹或面部特征通过终端传感器采集后,与预存模板比对,验证通过才允许该设备接入内网。对于无人值守的物联网设备,可采用设备指纹与所有者生物特征联合认证:仅在合法所有者现场授权时,设备才能获得网络访问权限。行为生物识别——如击键习惯、手势模式——可持续验证用户身份,即使设备已被接入,也会在检测到异常行为时及时阻断连接。
更重要的是,生物识别与零信任架构结合,实现“先认证、后连接”。每一次网络访问请求,都要经过生物特征二次确认(对敏感操作)或后台行为比对。这样,即便攻击者窃取了密码,也无法通过生物认证这第一关,从而将大部分攻击阻挡在网络核心之外。
三、挑战与应对策略
生物识别并非银弹。模板存储安全、隐私保护、误识率和拒真率、活体检测防攻击等问题必须解决。建议采取以下措施:
- 本地化比对:生物特征模板存储在设备安全芯片或可信执行环境中,不上传云端,减少泄露风险。
- 多模态融合:结合指纹、人脸、声纹等多种模态,提高准确性和抗欺骗能力。
- 模板可撤销:采用生物特征加密技术生成不可逆特征模板,一旦泄露可重新签发。
- 标准与法规遵循:符合GDPR、个人信息保护法等要求,明确告知用户并获取授权。
四、未来展望
万物互联的时代,安全边界必须前移。生物识别作为以人为核心的认证手段,正在与边缘计算、AI行为分析深度融合,形成“生物特征+设备指纹+上下文感知”的立体防线。只有将生物识别嵌入到设备接入的第一公里,才能真正让海量设备在可控可信的网络中运行。罗关网络等理念的落地,依赖于生物识别这一坚实底座的支撑——让每个人和设备都拥有唯一且无法替代的网络身份。
如若转载,请注明出处:http://www.fjljlp.com/product/13.html
更新时间:2026-11-03 01:05:38